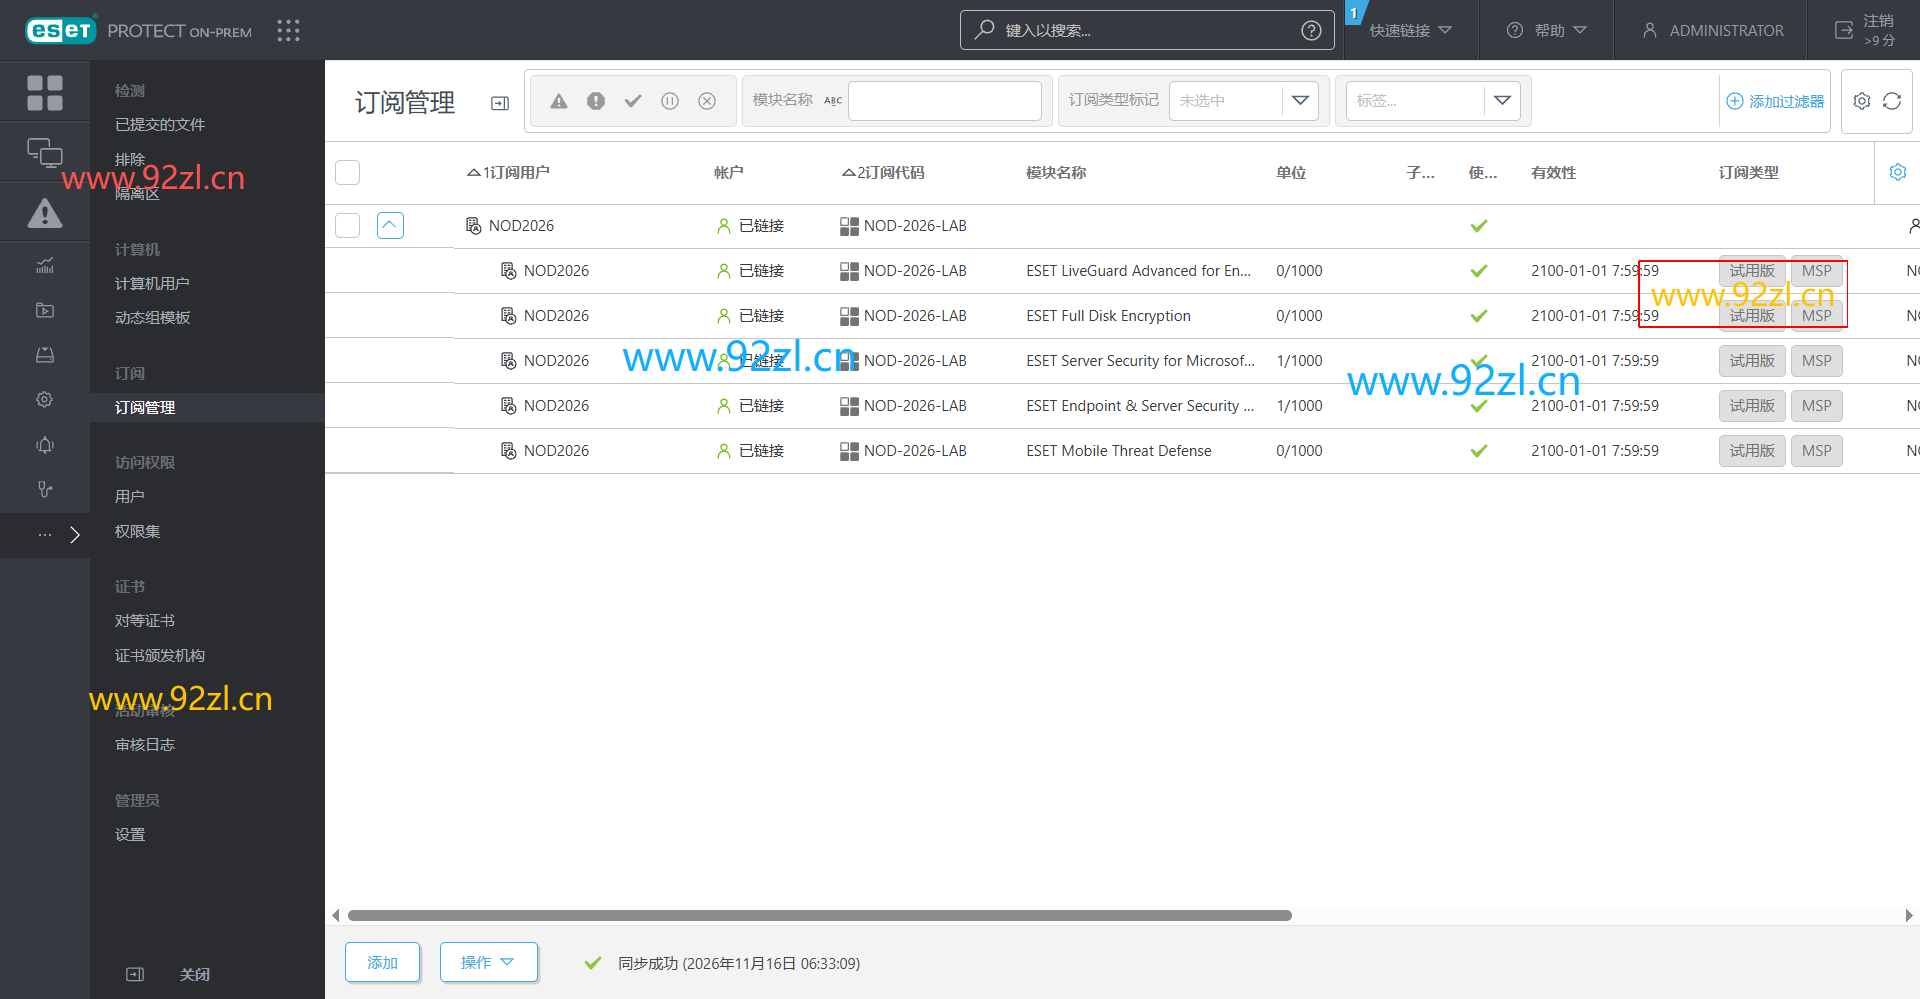
一、先说清楚:企业版不是”一个软件”,是三个组件拼起来的一套
很多人搜「NOD32 企业版 1000 用户」的时候,脑子里想的是”一个安装包,装完就有 1000 台授权”。实际上 ESET 的企业级产品线拆得很细,单机那个蓝色小球界面只是最外面一层皮。
完整的一套包含三部分:
| 层 | 组件 | 作用 | 装在哪 |
|---|---|---|---|
| 管控层 | ESET PROTECT Server + Web Console | 策略下发、任务调度、报表、许可管理 | 一台 Windows Server 或 Linux |
| 连接层 | ESET Management Agent | 让每台终端和控制台保持长连接,接收策略、上报状态 | 每一台被管终端 |
| 防护层 | ESET Endpoint Security / Endpoint Antivirus | 杀毒引擎、防火墙、HIPS、Web 控制 | 每一台被管终端 |
另外还有几个可选件:Mobile Device Connector(管手机)、RD Sensor(发现未纳管设备)、Mirror Tool(做离线病毒库镜像)、Remote Deployment Tool(远程推装)。
「企业版 1000 用户」这个说法,说的是这一整套可以在 1000 台终端上跑起来——控制台一个、代理一堆、客户端的防护策略全网统一。买的是”管得住”这件事,不是一张光碟。
二、1000 用户在中小企业里是什么概念
1000 个终端,对应的是五百到八百人的公司,加服务器、虚拟机、测试机之后的实际设备数。这个量级刚好卡在”人工管不过来、又请不起专职安全团队”的位置上。
二十台以下,装个免费版挨个点一遍就行;五十台开始,改一条防火墙规则要跑半天;到了三百台以上,没有控制台根本没法知道哪台机器病毒库停在半年前。1000 用户的额度,基本覆盖了中小制造业、连锁门店、医院分院、学校这类场景的整网需求。
它带来的实际变化是三个:
① 一个人管一千台。策略按部门分组下发,新装机器自动落组,不用逐台配置。
② 出事能查。哪台机器什么时候中的招、清了没有、有没有复发,控制台里有记录,不用挨个问。
③ 病毒库统一。内网自建镜像,所有终端从一台机器更新,既省带宽又保证版本一致。
三、这套东西能干什么:十二项实际能力
| 能力 | 说明 | 日常用得上吗 |
|---|---|---|
| 病毒与勒索防护 | 引擎 + 云查杀 + 勒索护盾,对加密行为做行为拦截 | ★★★★★ |
| 防火墙 | 按策略统一放行/阻断,可锁死用户修改 | ★★★★★ |
| HIPS 主机入侵防御 | 自定义规则,管住“谁改了什么” | ★★★★ |
| Web 控制 | 40+ 网址分类,拦钓鱼、挖矿、色情、网盘 | ★★★★ |
| 设备管控 | U 盘只读/禁用、蓝牙、光驱、打印机白名单 | ★★★★ |
| 邮件客户端防护 | Outlook / Thunderbird 收附件即扫 | ★★★ |
| 僵尸网络防护 | 阻断受控端外联 C2 | ★★★★ |
| 漏洞利用防护 | 对浏览器、Office 的 exploit 做前置拦截 | ★★★★ |
| 加密盘(FDE) | 全盘加密,与 Windows BitLocker 二选一 | ★★★ |
| 远程部署 | 推装到无人值守的终端,不用跑现场 | ★★★★★ |
| 集中报表 | 按终端 / 时间查威胁、按组出月报 | ★★★★ |
| 策略模板 | 官方预置合规模板,等保条款能对上一部分 | ★★★ |
这里面真正天天用到的其实只有前三项——防病毒、防火墙、集中部署。剩下的属于”有更好,没有也能过”。但企业版的价值恰恰在于:这十二项在一个界面里开关,而不是装十二个软件。
举个最常见的用法:月底给老板出安全月报。控制台里选「威胁报告」模板,时间范围选本月,按部门分组导出,三分钟就能出一份”本月拦截 1,240 次威胁、涉及 37 台终端、全部已清理”的表格。没有控制台的话,这份东西要靠挨个机器翻日志,基本不可能完成。
再比如新员工入职。以前是”发电脑 → 装杀毒 → 配规则 → 教他用”,现在把机器加进对应部门组,策略自动下发,人还没坐到工位就已经配好了。
四、为什么”永久”两个字对小企业这么有吸引力
算笔实在账。按常规商用授权,1000 席位一年是一笔固定的年度支出;三年下来,这笔钱往往超过一台服务器加一套备份系统。对预算走年度审批的中小企业来说,每年续费都是一次”要不要砍掉”的讨论——尤其当”今年没中过毒”的时候,这个预算最容易被砍。
“永久试用”解决的就是这个心理落差:一次部署,不用每年重新走采购流程,不用在预算会上解释”为什么还要续”。对 IT 负责人来说,省下的是审批精力;对老板来说,账面上看得见的是”这笔钱只花一次”。
功能上不打折——1000 席位、Complete 模型、全部模块都开着,控制台、代理、客户端、报表、远程部署一个不少。装上之后和正式授权的日常体验完全一致:策略照发、病毒库照更新、报表照出、分组照建。
需要说清楚边界:这套东西适合内部使用——自己单位的办公网、生产网、实验室、门店。它不是一个可以拿去做对外服务的授权,也不带厂商工单支持。心里有这条线,用起来就不会有意外。
还有一个常被忽略的实际好处:扩容不用再走审批。公司从 300 人涨到 600 人,新买一百台电脑,只要在 1000 这个额度里,IT 直接装就行,不用等采购流程走完再动手。很多单位的安全建设就卡在这个环节——机器到了、授权没到,新机器裸奔一两个月。
反过来也要提醒一句:额度是固定的,用完就没了。前面算过的虚拟机、重装记录、离职机器都会吃席位,真到 900 台以上就该开始清理了,别等到新机器装不上才发现。
五、版本怎么选:拿 13.1,别拿旧包
网上流传的企业版安装包版本很杂,从 9.x 到 13.x 都有。建议只用 13.1 这一代,理由很直接:老版本的引擎和 LiveGrid 云查杀数据都对不上了,装上之后看着在跑,实际防护能力停在几年前。
| 组件 | 当前版本 | 发布日期 | 说明 |
|---|---|---|---|
| ESET PROTECT On-Prem | 13.1.10.2 | 2026-11-03 | 控制台(服务端 + Web 控制台 + 代理) |
| ESET Endpoint Security | 13.1.2036.0 | 2026-09-29 | Windows 客户端,带防火墙与 HIPS |
| ESET Endpoint Antivirus | 13.1.2036.0 | 2026-09-29 | Windows 客户端,无防火墙的轻量版 |
| ESET Server Security | 同代版本 | — | Windows / Linux 服务器专用 |
| ESET Management Agent | 13.1.x | — | 每台终端必装,负责和控制台通信 |
下包的时候顺手做一件事:右键安装包 → 属性 → 数字签名,签名者必须是 ESET, spol. s r.o.。改过的包签名一定对不上,这是最容易识别的一道关。
🔧 我整理的软件库
这些年折腾服务器、虚拟化和开发环境,装过的系统镜像、运维工具、开发套件、数据库与中间件,我都归档在自建的文件库里,持续补充新版本。没有弹窗广告,不强制注册,需要什么直接取。
常用工具随手可取 · 不定期补档
六、部署顺序:控制台 → 代理 → 客户端,顺序错了全是坑
企业版最容易被忽略的是部署顺序。正确顺序只有一条:
① 装 ESET PROTECT Server(含 Web Console、Apache、数据库)
② 浏览器打开 https://服务器IP:9443 ,建管理员账号
③ 装 Management Agent(每台终端一个)
④ 在控制台用「远程部署」推 Endpoint Security,或手工装完让 Agent 接管
⑤ 建策略:防火墙、HIPS、Web 控制、更新源
⑥ 分组、打标签、建报表
端口这块必须提前开,否则装完一直”离线”:
| 端口 | 方向 | 用途 |
|---|---|---|
| 2222 | 终端 → 服务器 | Agent 与 Server 的通信主通道 |
| 2223 | 终端 → 服务器 | 备用 / 复制通道 |
| 9443 | 管理员 → 服务器 | Web Console |
| 1433 | Server → 数据库 | SQL Server(数据库分离部署时) |
| 443 | Server → 外网 | 病毒库仓库、遥测 |
| 8883 | Server ↔ 外网 | 推送通道 |
数据库建议单独一台或用 SQL Express,注意 Express 单库上限 10 GB,终端多了日志会撑爆,到时候控制台直接起不来。
代理可以静默装,不用一台台点。安装包都是 MSI,支持标准参数:
msiexec /i agent_x64.msi /qn /norestart \
  ADDLOCAL=ALL PRODUCT_TYPE=Agent ^
  HOSTNAME=192.168.1.10 PORT=2222
把这几行做成批处理,用组策略的开机脚本推下去,域内机器下次开机就自动装好、自动连上控制台。这一步做顺了,一千台终端铺完只是时间问题,不需要跑现场。
策略不用配太多,三件套就够开局
刚装完控制台,面对上百个策略项很容易懵。实际开局只要先把三件事定下来,剩下的都能慢慢调:
① 更新源。进「策略 → 更新」,把更新服务器改成你的镜像地址,勾上「失败后回退到 ESET 服务器」。这一条不配,内网终端会全部卡在”正在更新”。
② 防火墙模式。默认的「自动模式」会自己学规则,看着省事,实际会把域控、文件共享、打印机的规则学错。生产网建议直接上「策略模式」,只放行你显式加的三类:域内 135/139/445、打印 9100、业务端口。加完先在测试机组跑一周。
③ Web 控制与设备管控。U 盘默认改成「只读」,比一刀切禁用阻力小得多——业务要拷文件时不会炸锅,同时挡住 U 盘传播型病毒。网址分类先把「恶意软件」「钓鱼」「加密货币挖矿」三类全拦,其余放行。
这三条定完,再按部门分组(财务、研发、生产各一组),后续所有策略都往组上挂,不要往单台上挂——单台策略多了以后,排查”这条规则到底从哪来的”会变成噩梦。
七、离线环境:镜像服务器是必需品,不是可选项
不少单位的内网机器根本出不去,这时候病毒库怎么更新?答案是 Mirror Tool——官方提供的一个小工具,把病毒库同步到本地一台机器上,再让所有客户端指向它。
① 在一台能上网的机器装 Mirror Tool
② 指定一个共享目录,比如 D:\ESETMirror
③ 建计划任务,每小时同步一次
④ 客户端策略 → 更新 → 自定义服务器 → http://mirror-ip/eset
⑤ 控制台自己也指向这个镜像(否则控制台自己更新不了)
这一步做完,整个内网可以完全不碰外网,病毒库照样每天更新。代价是首次同步要拉几个 GB,之后是增量。
顺带提醒:LiveGrid 云查杀需要外网。离线环境里这项只能关掉,检测率会掉一截——这不是配置问题,是原理决定的。
八、席位怎么算,怎么回收
「1000 用户」听起来很多,但真到企业里消耗得很快:服务器、虚拟机、测试机、离职没回收的笔记本,全算席位。
四个容易漏算的地方:
① 虚拟机。一台宿主机上跑 5 台 VM,就是 5 个席位,不是 1 个。
② 重装的机器。旧记录不删除,新装又占一个,席位是只增不减的。
③ 服务器组件。ESET Server Security 是独立产品线,跟 Endpoint 的席位算法不一样,别混着算。
④ 手机。Mobile Device Connector 接进来的安卓 / iOS 也占席位。
回收席位的三个动作
席位数是死的,能腾的只有”占用”。控制台里这三件事做完,一般能回收 10%~20%:
① 删掉长期离线的设备。「计算机」列表按「最后连接时间」排序,超过 90 天没连的直接删。很多席位就是被重装系统前的旧记录占着。
② 合并重复记录。同一台机器重装后,Agent 会以新身份注册,旧记录还在。按计算机名排序,同名保留最新的一条。
③ 单独看虚拟化。「已安装的应用程序」报表里筛出跑在 Hyper-V / VMware 上的终端,一台宿主机上十几台 VM 全占席位,这块往往是最大的坑。
删记录不会立刻影响已激活的客户端,但下一次它上线时会发现”自己不在名单里”,需要重新激活——所以清理动作安排在业务低峰,别在周一早上做。
九、六个常见故障,按出现频率排
| 现象 | 大概率原因 | 怎么查 |
|---|---|---|
| Agent 一直“未连接” | 2222 端口被防火墙拦,或服务器证书不被信任 | 终端 telnet 服务器 2222;看 Agent 日志 |
| 控制台许可状态异常 | 控制台与许可服务通信失败,或证书链有问题 | 看 Server 日志里的连接错误 |
| 客户端激活失败 | 客户端出不去 443,或控制台本身状态不对 | 先在控制台看许可状态,再看终端连通性 |
| 病毒库停在某个日期 | 更新源指向了不存在的镜像,或同步任务失败 | 看 Mirror Tool 日志,检查共享目录权限 |
| 控制台打不开 9443 | Apache 服务没起,或数据库连不上 | 服务里看 EraServerSvc、Apache Tomcat |
| 全网点开网页卡顿 | Web 控制 / SSL 扫描策略过严,或防火墙规则冲突 | 先停一条策略试;用策略命中报表定位 |
其中第一条和第三条占了八成。排查顺序记住一句话:先确认控制台自己活着,再确认终端能摸到控制台,最后才怀疑客户端。
日志位置记一下,能省很多时间:服务端在 ProgramData\ESET\RemoteAdministrator\Server\Logs,代理在 ProgramData\ESET\RemoteAdministrator\Agent\EraAgentApplicationData\Logs,客户端在 ProgramData\ESET\ESET Security\Logs。日志按天滚动,搜 ERROR 和 failed 就能定位。
控制台的「诊断」页还有个「连接测试」,填一台终端的名字就能看到完整握手过程,比在终端上抓包快得多。
最后补一条高频经验:所有”莫名其妙连不上”的问题,先看两台机器的时间差。服务器和终端时间差超过 5 分钟,证书校验就会失败,报错却是一句含糊的”无法建立连接”,非常容易误判成网络问题。域内把 W32Time 对准域控,就能避免这类纠纷。
如果卡在某个具体报错上,可以带上控制台版本、客户端版本和日志里的报错原文来问,微信同号 17712677007,这类问题看一眼日志基本就能定位。
十、上手节奏:两周把整网铺完
真到落地的时候,最怕的是一上来全公司推,出了事全公司骂。按下面这个节奏走,两周能平稳铺完,中间出问题也只影响一个小组。
第 1~2 天:搭控制台。一台服务器装 PROTECT Server,装完打开 9443 建管理员账号,先把许可挂上、把系统时间校准(时间不同步会导致证书校验失败,这个坑很隐蔽)。
第 3~4 天:做镜像。Mirror Tool 拉一次全量病毒库,客户端策略指向镜像地址。这一步做完,后面所有终端装完就能直接更新,不用等外网。
第 5~6 天:试点组。找 IT 自己那几台机器 + 一个配合度高的部门(通常是行政或销售),装代理和客户端,跑一周。重点看三件事:业务软件有没有被误杀、共享打印机还能不能用、ERP 客户端连不连得上。
第 7~9 天:调策略。把试点期发现的例外加进排除项,防火墙从「自动」切到「策略」,再放到第二个部门验证。这一步别省,一次推全网的误杀,善后成本远超多花两天。
第 10~14 天:分批推。按部门分三批,每批推完观察一天。远程部署工具可以一次推一个组,推失败的机器会在控制台标红,单独处理。
整套走完,控制台里应该能看到所有终端在线、病毒库版本一致、报表开始出数。到这一步才算真正”装好了”——安装只是开始,策略落地才是。
十一、适合谁用,不适合谁用
适合:中小制造业、连锁门店、医院分院、学校机房、外贸公司——终端量在百台到千台之间,有内网、有域控、但没专职安全团队。这个规模下,1000 用户的额度刚好覆盖整网,一个 IT 就能把活干完。
也适合:系统集成商做项目时给客户配环境,先在测试网里把整套跑通,再推正式授权。流程一模一样,不用重学。
不适合:要过等保测评、ISO 27001,或者客户方有安全审计要求的场景。这类审计要的是采购合同和授权凭证,拿不出来就是硬伤,跟软件好不好用没关系。有审计压力的单位,走正常采购更省心。
也不适合:把它当成”装完就万无一失”。杀毒软件只是防线的一层,备份、补丁、口令策略、边界防护,缺哪一样都补不回来。这套东西能保证的是”一千台机器的状态你看得见”,不是”永远不会中招”。
两条常见的替代路线
如果预算始终批不下来,还有两条路可以走,各有各的取舍:
一是用免费版打底。ESET、卡巴、Bitdefender 都有免费版,防护能力对付日常病毒够用。缺点是没有控制台,一百台机器得一台台配,出了问题只能靠人肉排查。适合终端少于五十台、且没有专职 IT 的小单位。
二是走国产安全软件的合规套餐。很多国产厂商的教育版、小微版价格压得很低,还带等级保护合规材料。防护能力各有侧重,但好处是审计时拿得出授权凭证,报告也能直接用。终端规模不大、又要应付检查的,这条路更省事。
三条路的差别不在”能不能杀毒”,而在”出了事怎么交代”。先想清楚这一层,再决定用哪个。
十二、写在最后
把这篇的要点收一下:
企业版是一整套,不是单个安装包。控制台 + 代理 + 客户端三层,缺一层就管不起来。1000 用户指的是这套东西能覆盖 1000 台终端。
它的价值不在”杀得狠”,在”管得住”。策略统一、报表可查、病毒库一致,一千台机器一个人就能维护——这才是企业版跟免费版真正的差距。
部署顺序不能乱。控制台 → 代理 → 客户端,端口先开,策略后配。顺序反了会出现”装完一直离线”这种查半天的问题。
版本要新。13.1 这一代是目前的主力,老版本的引擎和云查杀数据都对不上,装上意义不大。下包时看一眼数字签名,能省掉大部分麻烦。
装完之后你会发现,真正花时间的不是安装,而是”哪些机器该进哪个组、哪些端口该放行”这些业务判断。软件本身不难,难的是把自己单位的网络摸清楚。这一步做扎实了,后面所有策略都是复制粘贴。
最后给个判断标准:如果一周之后,你已经不需要每天打开控制台看,只是每周扫一眼报表——说明这套东西跑对了。如果每天还在处理”某某电脑又连不上”,那不是软件的问题,是分组和策略没理清楚,回头把这两件事重做一遍,比换软件有用得多。
✍️ 关于作者
IT 峰哥,互联网技术从业者。日常折腾服务器、虚拟化、数据库与企业级应用,关注开源系统的二次开发与基础设施落地。这里记录的是踩过的坑和验证过跑得通的方案,不是转述文档。
交流:微信 / 手机 17712677007(注明来意,看到会回)
文中方案如有疏漏,欢迎在评论区指正 · 技术问题欢迎交流